Veeam、SCS(サプライチェーンセキュリティ)評価制度に関する実態調査を実施
取引先のサイバー対策を半数以上の企業が
「把握できていない」
SCS評価制度の認知は42.4%にとどまる
データおよびAIトラスト企業であるVeeam® Software(以下、Veeam)は、流通・卸売・小売業、IT産業、製造業に勤務する情報システム部社員309名を対象に、サプライチェーンセキュリティ評価制度に関する実態調査を実施しました。
近年、企業への相次ぐサイバー攻撃や不正アクセスなどデジタル環境を取り巻く事案が後を絶ちません。AIの悪用によって攻撃の手法が高度化・高速化するなか、被害は自社にとどまらず、取引先や委託先を経由してサプライチェーン全体に広がっています。さらに、経済産業省が検討を進める「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」をはじめ、取引先を含めたサイバーセキュリティ水準の可視化を求める動きが広がっています。
しかし本調査からは、多くの企業が取引先の対策状況を把握できておらず、制度そのものの認知も半数に届いていない実態が明らかになりました。さらに、攻撃を受けた後に「確実に復旧できる」と言い切れる企業は限られ、サプライチェーン全体の復旧力(データレジリエンス)が大きな課題として浮かび上がっています。
調査結果ハイライト
- 主要な取引先のセキュリティ対策状況を「特に管理・評価していない」35.3%、「わからない」19.7%。合わせて55.0%が取引先の実態を把握できていない
- SCS(サプライチェーンセキュリティ)評価制度を「知らない」57.6%。一方、知っている企業の51.9%はすでに取り組みを開始
- 実際に取り組みに着手しているのは全体の22.0%にとどまり、着手済みは5社に1社
- 基準厳格化のボトルネックは「コスト・人手・専門スキルの不足」26.2%が最多、次いで「復旧・事業継続への備え不足」15.5%。上位2項目で課題を挙げた企業の約7割
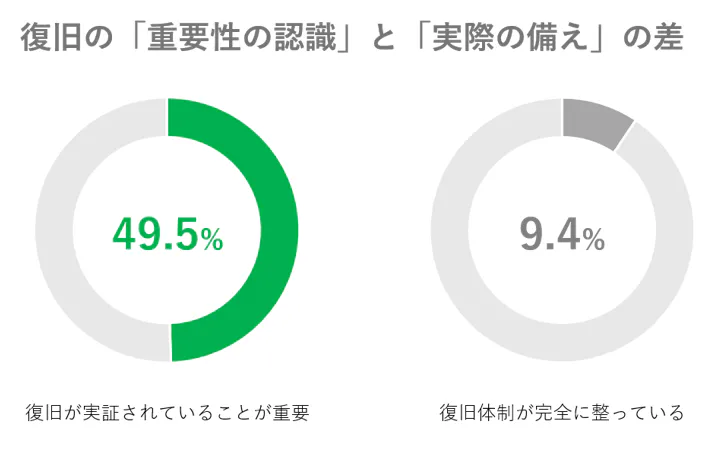
- サイバーレジリエンス向上に重要な能力は「バックアップからの復旧が実証されていること」49.5%が最多。一方、復旧演習・テストまで実施し「復旧体制が完全に整っている」企業は9.4%
取引先のセキュリティ対策、55.0%が「把握できていない」
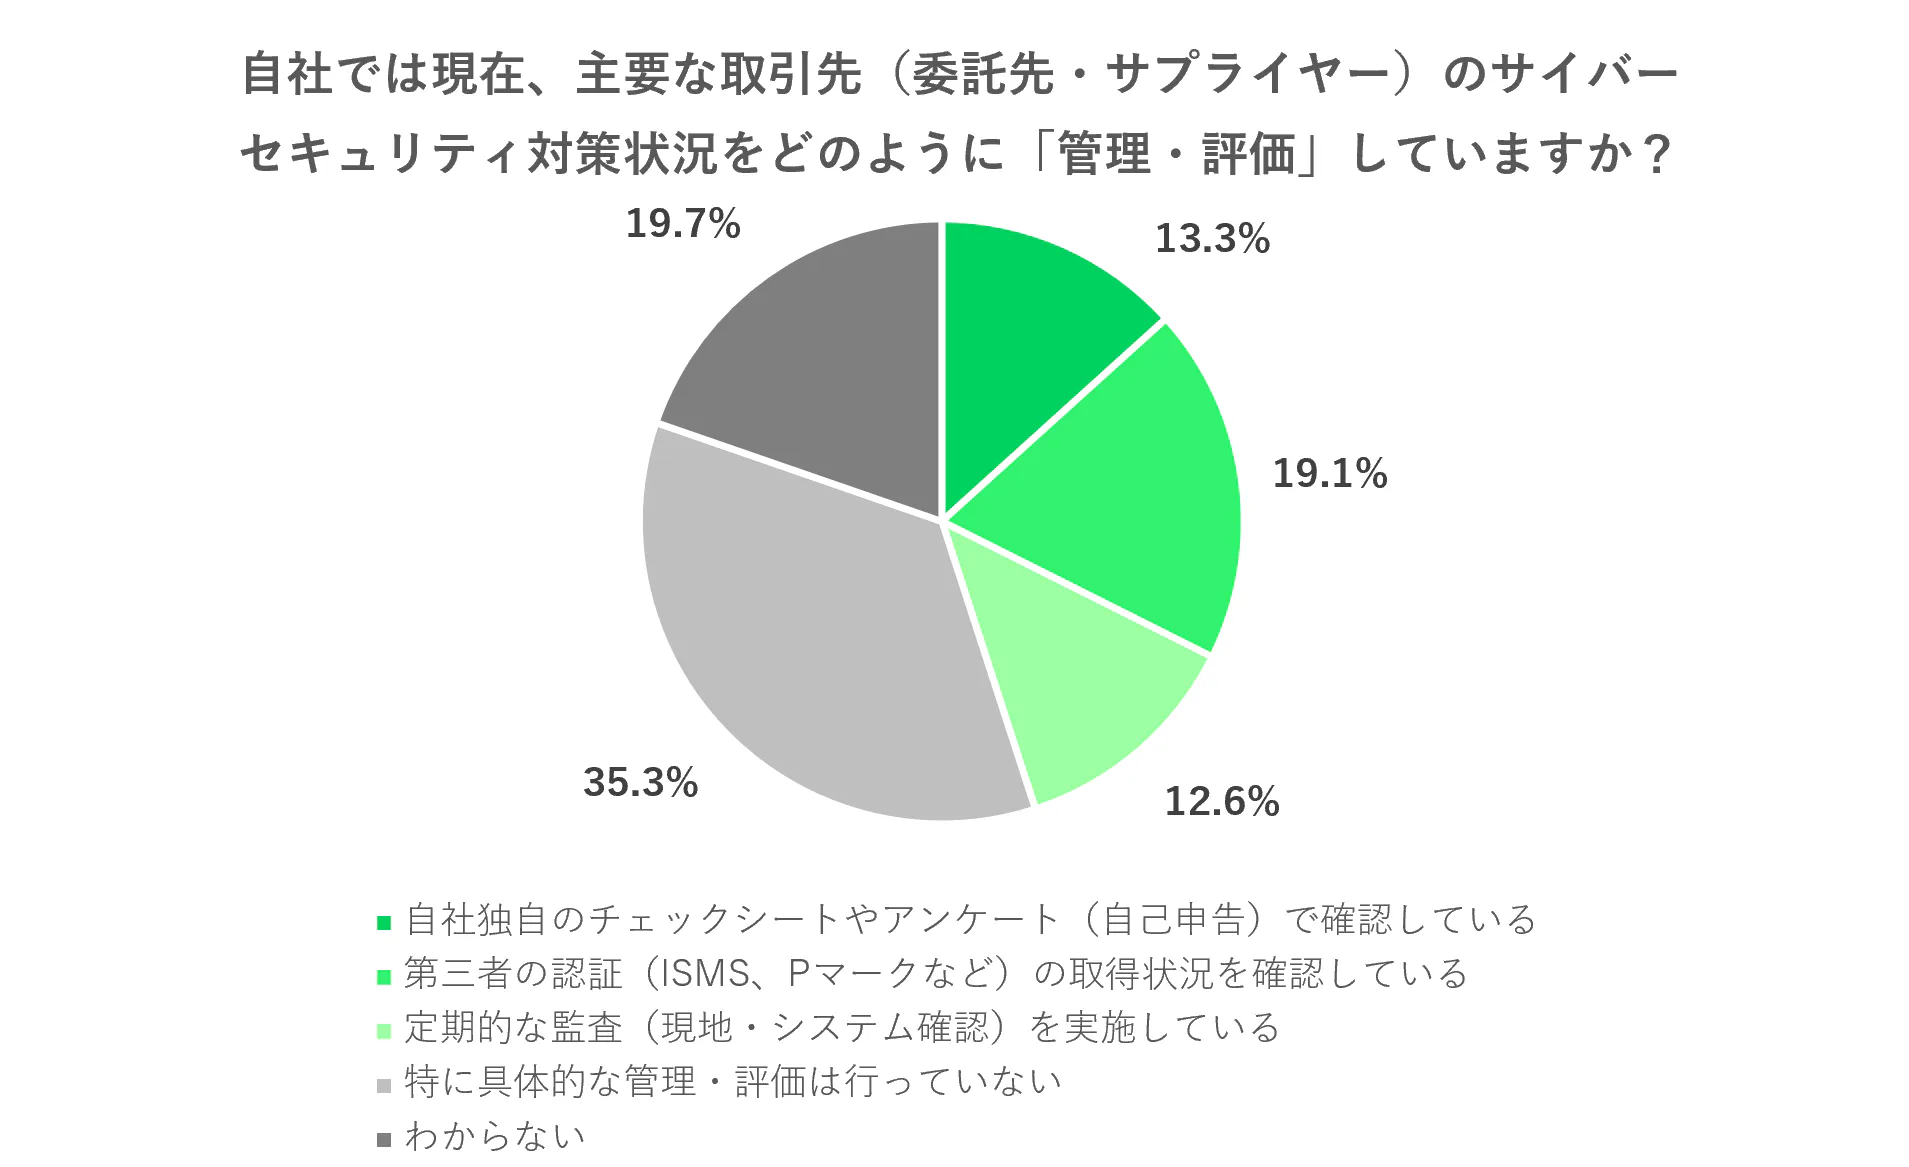
主要な取引先(委託先・サプライヤー)のサイバーセキュリティ対策状況をどのように管理・評価しているかを尋ねたところ、最も多かったのは「特に具体的な管理・評価は行っていない」35.3%でした。「わからない」19.7%と合わせると、55.0%の企業が取引先のセキュリティ実態を把握できていないことになります。
一方、何らかの形で確認している企業の内訳は「第三者の認証(ISMS、Pマークなど)の取得状況を確認している」19.1%、「自社独自のチェックシートやアンケート(自己申告)で確認している」13.3%、「定期的な監査(現地・システム確認)を実施している」12.6%にとどまりました。自社の防御を固めても、取引先が侵入口となれば被害はサプライチェーン全体に波及します。評価制度への対応以前に、まず取引先の状況を可視化できていないという出発点の課題が浮かび上がりました。
SCS評価制度の認知は42.4%。ただし「知っている企業」の51.9%はすでに動き出している
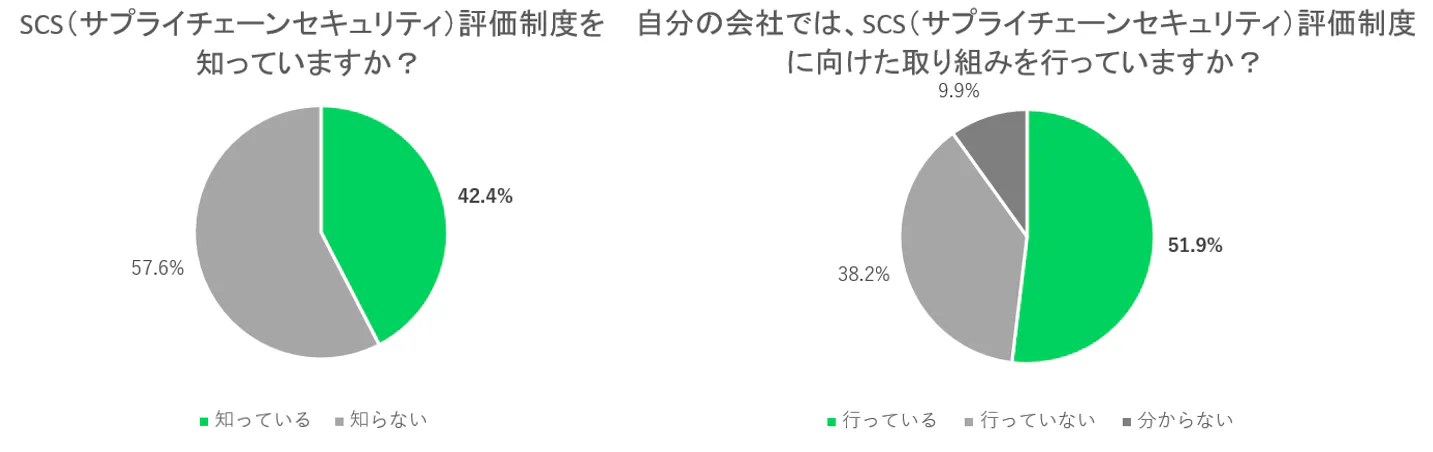
続いてSCS評価制度について聞いたところ、「知らない」が57.6%と半数を超え、「知っている」は42.4%にとどまりました。制度の存在そのものが、まだ現場に十分浸透していない状況がうかがえます。
さらに制度を「知っている」と回答した131名に自社の取り組み状況を尋ねると、「行っている」は51.9%にとどまり、「行っていない」38.2%、「分からない」9.9%と、知っている層に限っても約4割が未着手でした。これを回答者全体に換算すると、実際に取り組みを開始している企業は22.0%。認知率42.4%に対して実行率は22.0%と、着手済みはおよそ5社に1社にすぎません。このことから、最大のボリュームゾーンは「知っているが動いていない」層だということになります。
なお、取り組みを進めている企業が目指す評価レベルは「★3」33.9%が最多という結果となりました。
このことから、制度対応には二つのハードルがあると考えられます。一つは制度を「知らない」こと、もう一つは知っていても「動けない」ことです。認知を広げるだけでは足りず、着手を後押しする具体的な支援をあわせて用意することが、サプライチェーン全体の底上げには欠かせません。
基準厳格化のボトルネックは「コスト・人手・専門スキルの不足」26.2%が最多
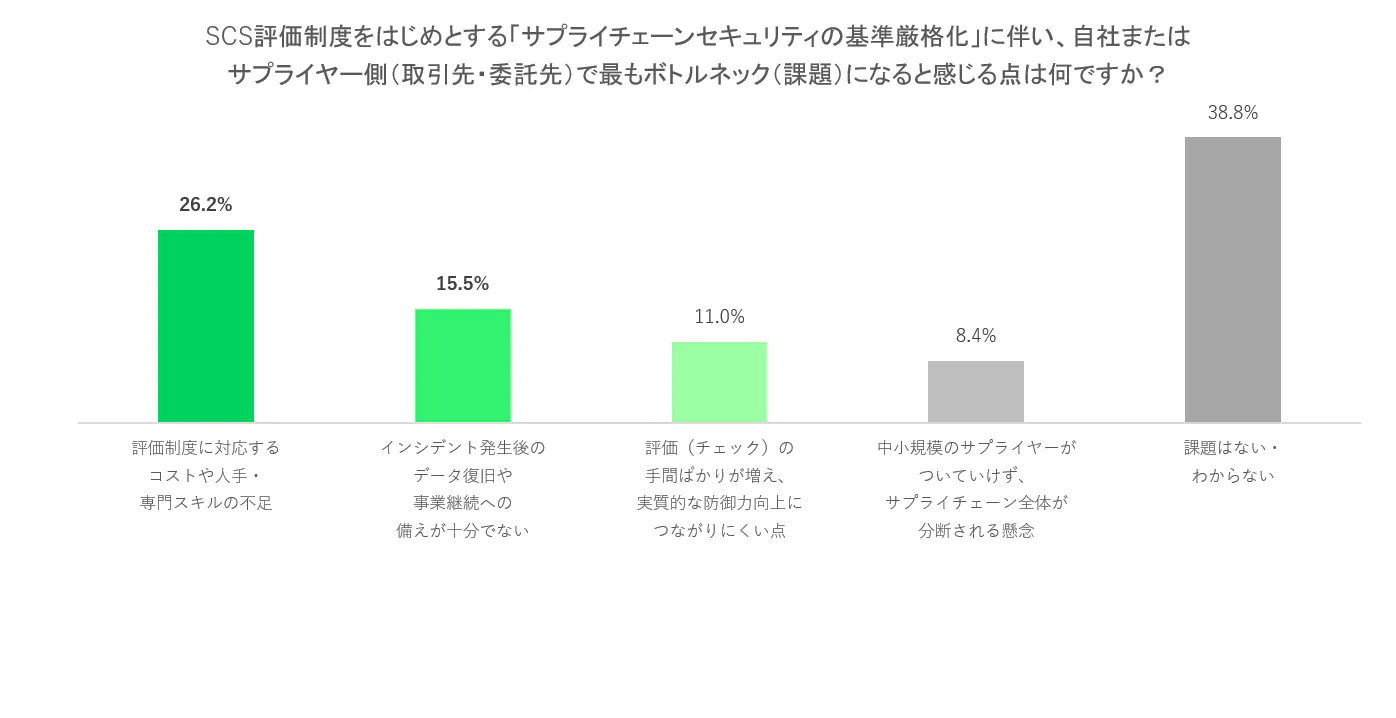
基準の厳格化に伴うボトルネックを尋ねたところ、全体では「評価制度に対応するためのコストや人手・専門スキルの不足」26.2%が最多、次いで「インシデント発生後のデータ復旧や事業継続への備えが十分でない」15.5%、「評価(チェック)の手間ばかりが増え、実質的な防御力向上につながりにくい点」11.0%が続きました。
以下、「中小規模のサプライヤーがついていけず、サプライチェーン全体が分断される懸念」8.4%となりました。なお、「課題はない・わからない」は38.8%でした。
何らかの課題を挙げた企業は61.2%。そのうち、上位2項目である「コストや人手・専門スキルの不足」と「インシデント発生後のデータ復旧や事業継続への備えが十分でない」を挙げた企業で、ボトルネックの約7割を占めます。
上位2項目はいずれも、制度の中身そのものではなく、対応を支えるリソースと備えに関する課題です。評価基準を満たすための人的・金銭的リソースと、攻撃を受けた後に事業を戻せる体制の二点が、実務上の焦点となっています。
サプライヤーの復旧には67.9%が確信を持てず
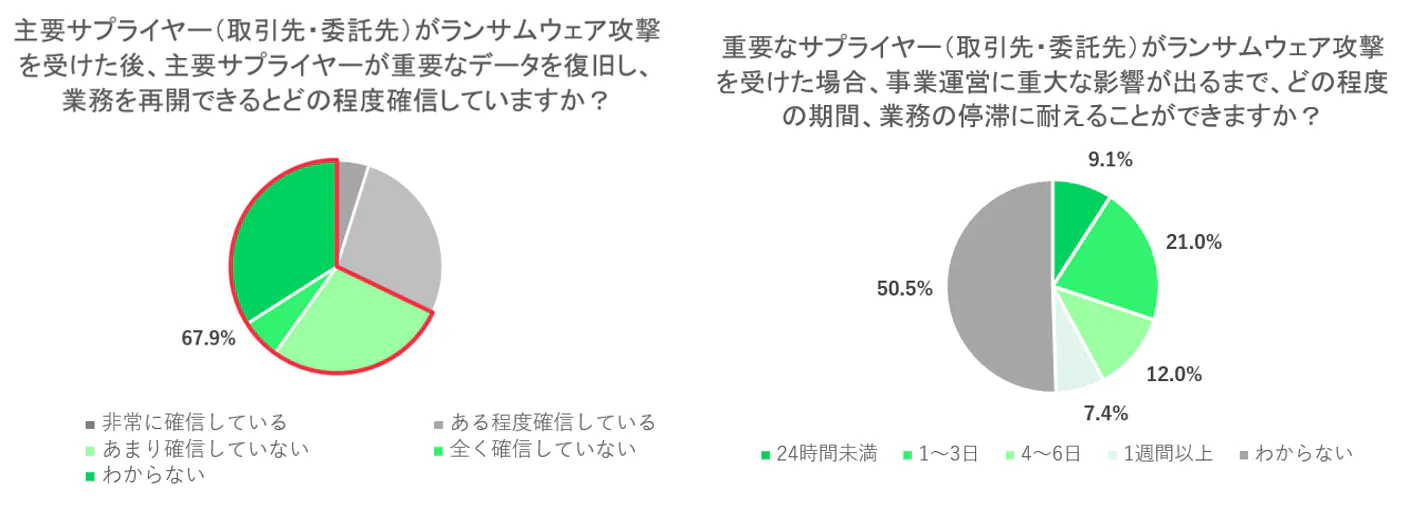
サプライヤー側に目を向けると、不確実性はさらに高まります。主要サプライヤーが攻撃を受けた場合に復旧・業務再開できると「非常に確信している」は4.9%、「ある程度確信している」27.2%にとどまり、「あまり確信していない」27.8%、「全く確信していない」6.1%、「わからない」34.0%を合わせると67.9%が確信を持てていません。
さらに、サプライヤーの停止にどの程度耐えられるかという問いでは「わからない」が50.5%と半数を占め、「24時間未満」9.1%、「1〜3日」21.0%と合わせると、許容時間すら把握できていない、あるいは極めて短い企業が大半を占めます。
求められているのは「復旧の実証」──重要度49.5%に対し実証済みは9.4%、求める支援は“コスト”より“伴走”
サプライチェーン全体のサイバーレジリエンスを考えるうえで最も重要な要素が、「攻撃を受けた後に本当に戻せるのか」という点です。ランサムウェア等の深刻な攻撃を受けた場合にデータを復旧し事業を再開できる体制を尋ねた設問では、「完全に整っている(定期的なバックアップからの復旧演習・テストも実施済み)」は9.4%にとどまりました。最多は「おおむね整っている(バックアップはあるが、迅速な復旧テストまではできていない)」36.2%で、「あまり整っていない」21.7%、「全く整っていない」7.8%、「わからない」24.9%を合わせると54.4%が復旧に不安を抱えています。
一方、サプライチェーン全体のサイバーレジリエンスを向上させるうえで重要だと思う能力を尋ねた設問では、「ランサムウェアやその他の破壊的な攻撃を受けた後、正常なバックアップデータからの復旧が実証されていること」が49.5%で最多となりました。真の復旧の重要性を挙げる企業が約半数にのぼる一方で、実際に復旧演習・テストまで実施できている企業は9.4%と、およそ5分の1です。「重要だと分かっているが、実証できていない」──この約5倍のギャップこそが、サプライチェーン全体のレジリエンスを高める上で認識しておくべき現実です。
【コメント】
ヴィーム・ソフトウェア株式会社 システムエンジニアリング本部 セキュリティソリューションアーキテクトト 熊澤 崇全
「SCS評価制度が問うているのは、評価を取得したかどうかではなく、実際の攻撃に耐え、事業を取り戻せるかという実効性です。
しかし今回の調査では、取引先の対策状況を把握できていない企業が半数を超え、自社の復旧体制にも多くの企業が不安を抱えていることが分かりました。
AIの悪用によって攻撃が高度化・高速化するなか、防御を固めるだけでは追いつけません。
Veeamは、実際のインシデント対応から得た攻撃手口の知見を対策と演習に反映し、復旧までを見据えた備えを『Veeam Cyber Secure』で支援することで、実効性あるサプライチェーンレジリエンスの実現に貢献してまいります。セキュリティはデータから始まります。そのため、復旧とは単なるバックアップではなく、クリーンで信頼できるデータを復元することでなければなりません。」
調査概要
調査名:SCS(サプライチェーンセキュリティ)評価制度に関する実態調査
調査方法:インターネットリサーチ(株式会社マクロミル)
調査期間:2026年10月7日(水)〜10月9日(金)
調査対象:流通・卸売・小売業/IT産業/製造業に勤務する情報システム部社員
有効回答数:309名(流通・卸売・小売業103名、IT産業103名、製造業103名)
大企業(常用労働者 1,000人以上)136名、中堅・中小企業(常用労働者 100人~999人)119名、小規模企業(常用労働者 99人以下)54 名
※構成比は小数第2位を四捨五入しているため、合計が100%にならない場合があります。
※本調査結果を引用いただく際は、出典として「ヴィーム・ソフトウェア株式会社調べ」と明記ください。
Veeam Software®について
「データおよびAIトラスト企業」であるVeeamは、データ資産全体にわたる共有インテリジェンスを基盤とし、セキュリティ、ガバナンス、コンプライアンス、プライバシー、およびレジリエンスを連携させる、統合されたデータおよびAIトラスト・レイヤーを提供します。Veeamは、組織がデータに対する信頼を確立、運用、そして継続的に検証できるよう支援し、安全にデータを活用してAIの導入を大規模かつ迅速に推進できるようにします。
エージェント型AI時代において、セキュリティはデータから始まります。データレジリエンスとデータセキュリティの両分野におけるマーケットリーダーとして、Veeamは、組み込みのレジリエンスとともに、ポリシーベースのアクセスおよび保護制御、ガバナンス・ワークフロー、プライバシー保護、コンプライアンス・レポートを統合することで、組織がデータライフサイクル全体にわたってリスクを軽減し、制御を強化できるよう支援します。Veeamは、データとアイデンティティ(ID)にわたる詳細なコンテキスト情報を提供し、ガバナンス・アクションと是正措置を自動化し、正確な復旧を可能にします。これにより、ランサムウェア、災害、内部脅威、不正なエージェント、または人為的ミスが発生した際にも、組織はクリーンで信頼性の高いデータを使用して迅速に業務を復旧させることができます。
Veeamは、米国シアトルに本社を置き、30か国以上で事業所を展開しています。Fortune 500の80%を含む世界55万社以上のお客様を保護しています。詳細については、www.veeam.comをご覧ください。また、LinkedInの@veeam-softwareやXの@veeamでVeeamをフォローしてください。